Validation d’exploitation
Prouver ce qui est réellement accessible
Priorisez les preuves plutôt que le bruit. HEXBOX valide les chemins exploitables pour agir sur les risques réels.
HEXBOX démontre sans risque ce qui est exploitable, capture les preuves et inscrit la remédiation dans une boucle continue.
Demander un brief sécurité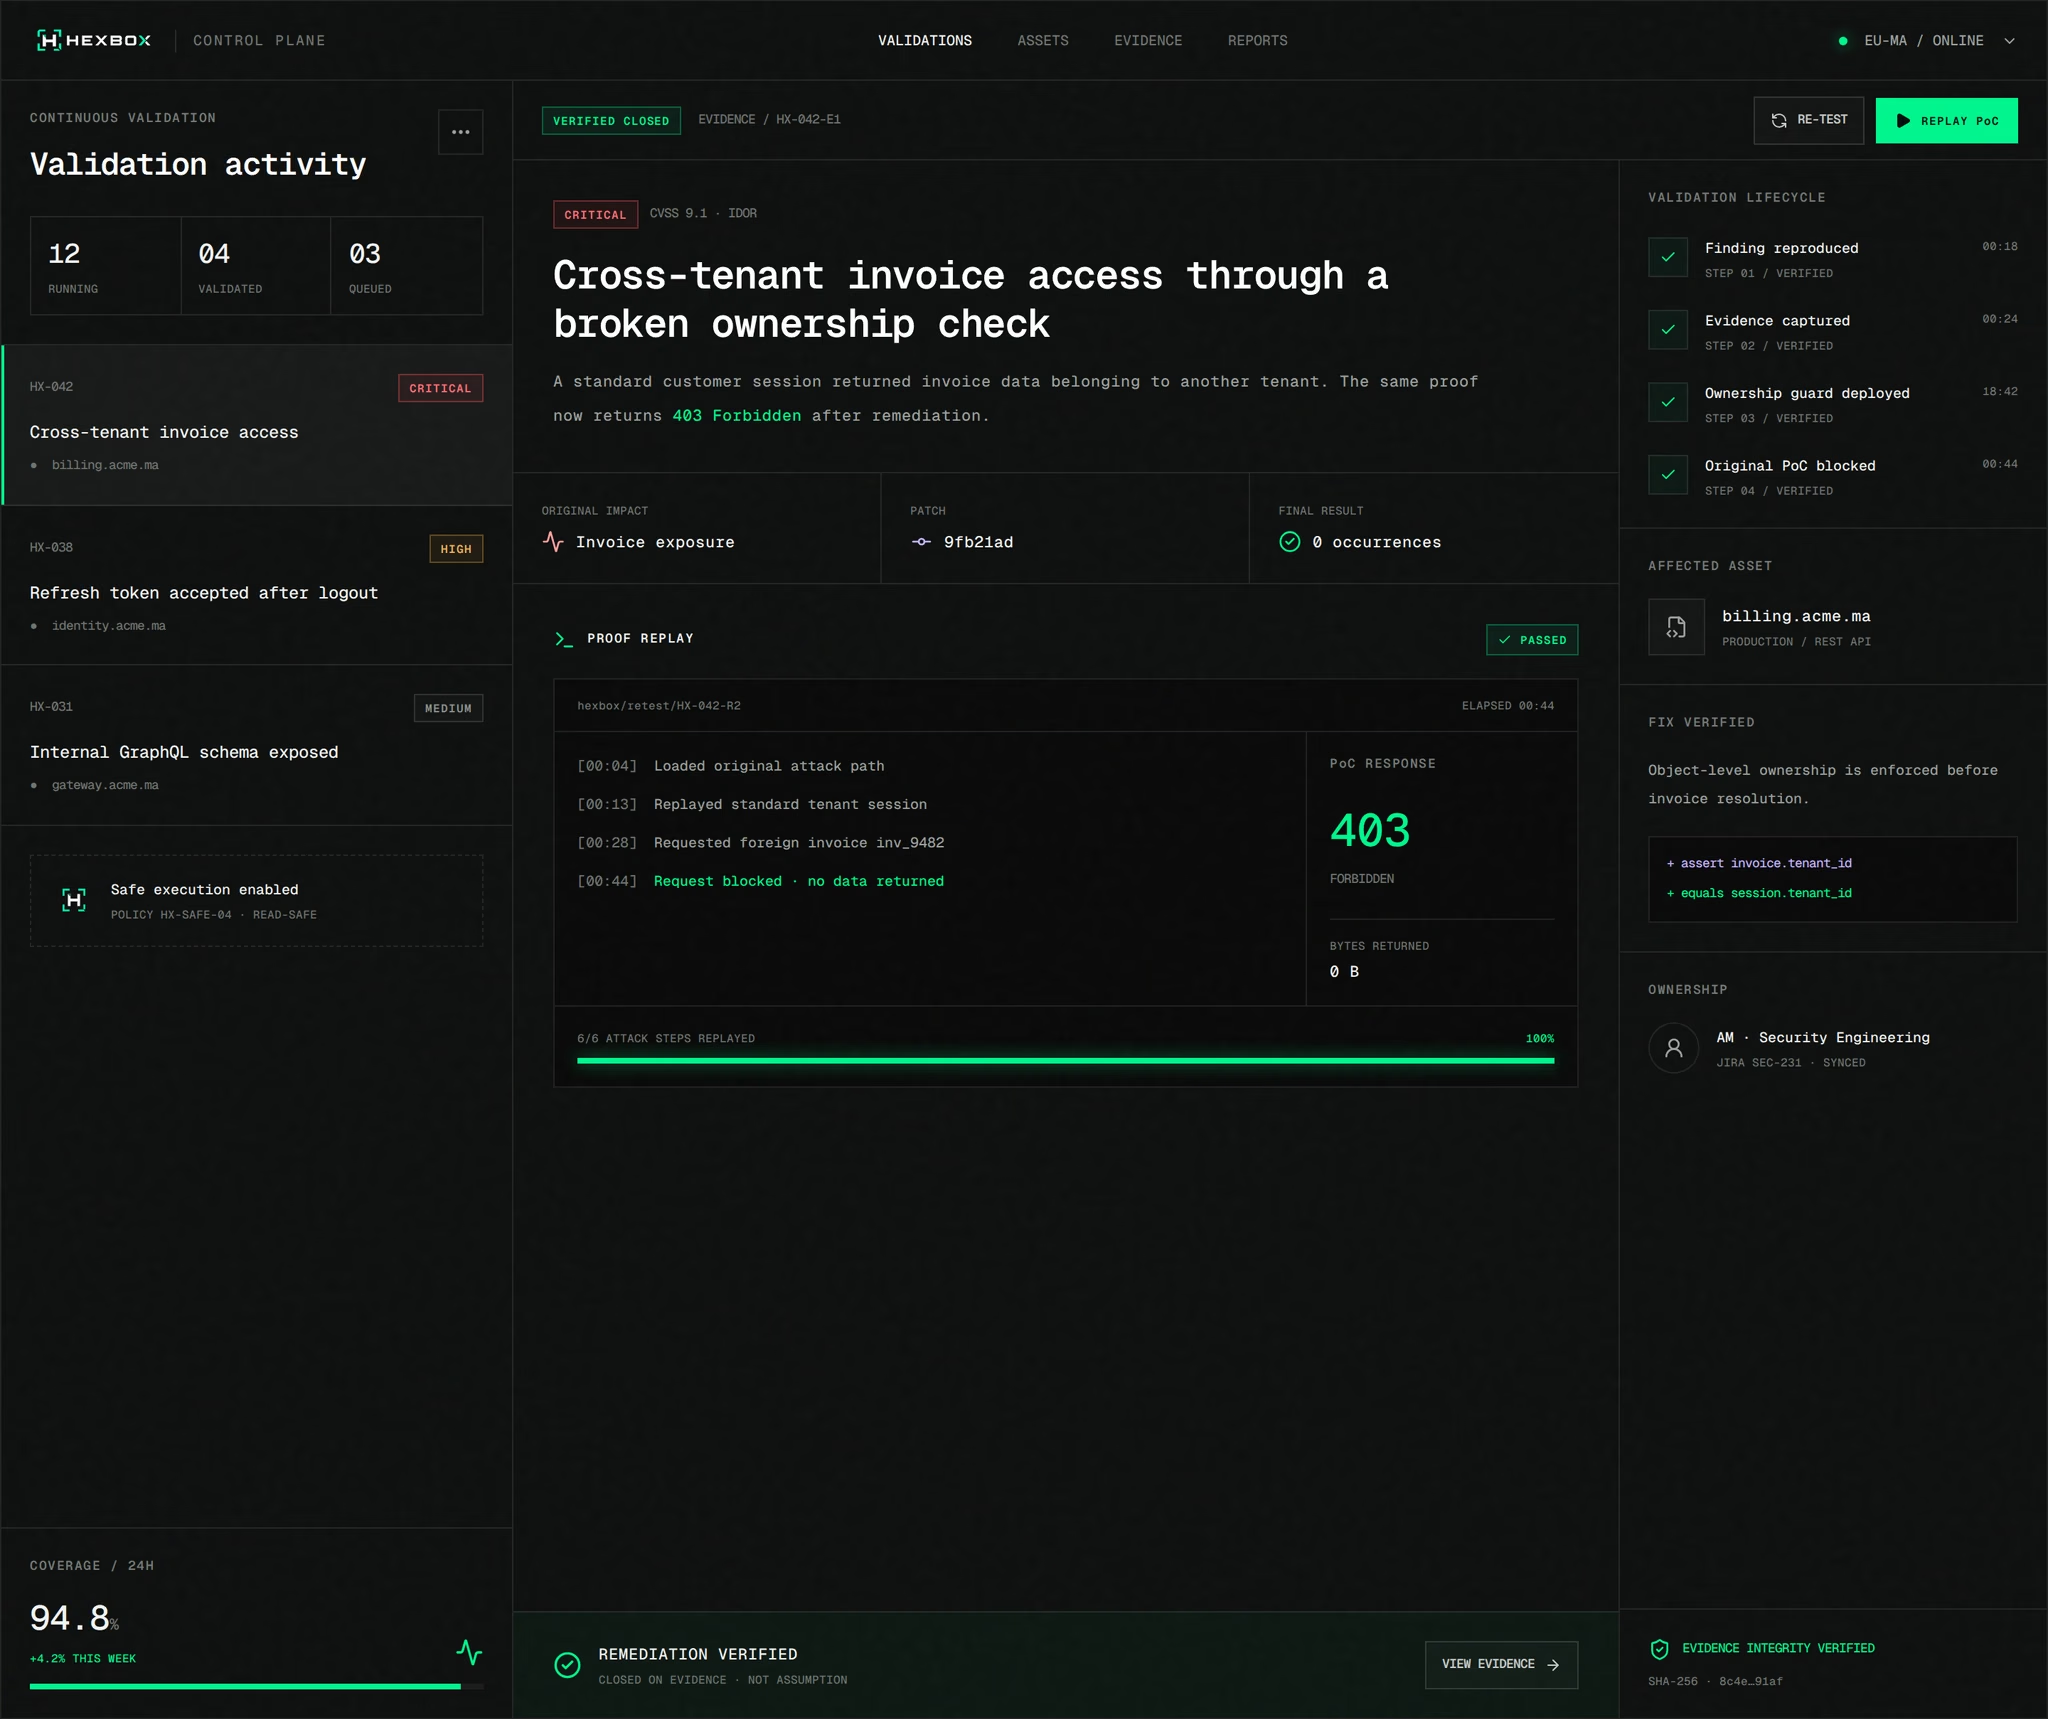
Une validation adaptée à votre surface d’attaque
[CAPACITÉS]
Validation d’exploitation
Priorisez les preuves plutôt que le bruit. HEXBOX valide les chemins exploitables pour agir sur les risques réels.
Traçabilité des preuves
Capturez les étapes reproductibles, l’impact et le contexte technique pour les équipes sécurité et ingénierie.
Retest continu
Faites de la remédiation une boucle mesurée : confirmez la clôture et retestez à mesure que votre surface évolue.
[BOUCLE DE VALIDATION]
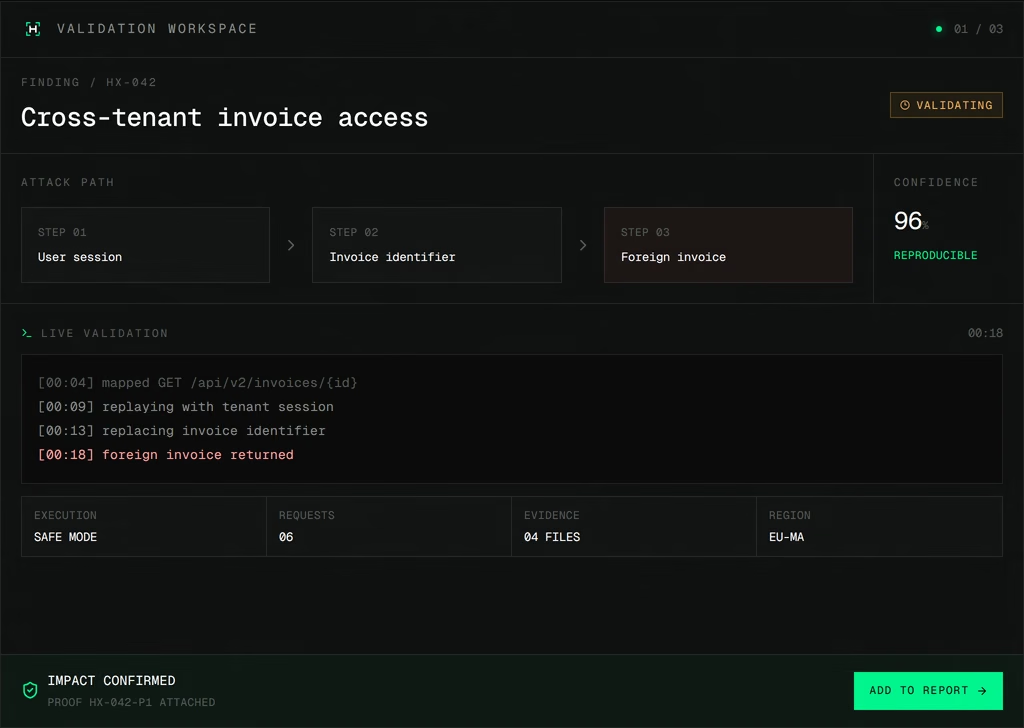
Nous ne noyons pas vos équipes sous des alertes théoriques. HEXBOX reproduit et valide chaque constat avant son intégration au rapport, pour lier chaque problème à un risque réel et démontré.
[MÉTHODE]
Définissez actifs, endpoints, identifiants, techniques, limites et exclusions.
Des workflows offensifs automatisés découvrent, testent et valident les chemins d’attaque réels dans des environnements isolés.
Recevez constats étayés, impact, sévérité et conseils de remédiation, sans le bruit.
[LE SYSTÈME HEXBOX]
Une vue du workflow : coordonner les tâches, isoler les tests et valider les résultats avant de les transmettre.
Planifie, délègue et suit les tâches dans le périmètre défini.
Cartographie la surface et le contexte.
Explore les chemins d’attaque pertinents.
Rejoue les tests après correction.
Reproduire le résultat. Vérifier l’impact. Conserver les preuves.
[POURQUOI HEXBOX]
Dépassez les audits périodiques avec une boucle qui suit votre surface d’attaque réelle.
Une validation conçue autour d’une exécution contrôlée, isolée et encadrée par des limites explicites.
Chaque constat validé comprend le contexte pratique nécessaire à son inspection et sa reproduction.
Donnez aux équipes la preuve, l’impact et les étapes nécessaires pour traiter le bon risque.
Vérifiez que la remédiation tient après les releases, les changements d’infrastructure et les nouvelles expositions.
Une capacité offensive sérieuse, créée au Maroc pour l’Afrique, la région MENA et l’Europe.
[GARDE-FOUS & CADRE MAROCAIN]
Les points à cadrer ensemble avant chaque engagement, avec vos équipes sécurité, juridique et protection des données.
Définir par écrit les actifs autorisés, les exclusions et les responsables avant le lancement.
Convenir des fenêtres de test, limites de charge, techniques permises et critères d’arrêt.
Définir les droits nécessaires, l’isolation des environnements et le cycle de vie des identifiants.
Convenir de la minimisation des données, des destinataires, de la conservation et de la suppression.
Relier chaque constat à son périmètre, ses preuves et son résultat de retest.
Désigner les contacts, le canal d’escalade et la procédure d’arrêt avant tout test.
Le périmètre doit tenir compte des obligations applicables au traitement des données personnelles : finalité, accès, conservation et formalités CNDP. Les transferts à l’étranger doivent être examinés avant de choisir l’hébergement ou les destinataires des preuves.
Référence CNDPTransferts à l’étrangerPour les entités concernées et les systèmes d’information sensibles des infrastructures d’importance vitale, vérifier les obligations de la loi 05-20 et de ses textes d’application. Lorsqu’un audit réglementaire exige un prestataire qualifié DGSSI, la validation continue ne le remplace pas.
Référence DGSSILe cadre applicable dépend de votre organisation et du traitement envisagé. Ces éléments de cadrage ne constituent ni une certification ni une garantie de conformité.
Discuter du périmètre[VOS LIVRABLES]
Identifiez l’actif exposé, le chemin d’attaque validé et son impact sur votre activité.
Donnez aux ingénieurs les requêtes, réponses et étapes nécessaires pour reproduire le problème.
Transformez chaque constat en une tâche concrète, avec le contexte et les recommandations utiles.
Vérifiez le même chemin après correction et documentez si l’exploitation reste possible.
Conservez les constats et résultats de retest au fil des évolutions de vos applications.
[OFFRES]
Une évaluation ciblée de votre surface d’attaque, de vos expositions validées et de vos priorités.
Définir le périmètrePour les équipes qui ont besoin d’une boucle durable avec preuves, contexte de remédiation et retests.
Rejoindre le pilote[FAQ]
Applications web, API, identités, exposition cloud et chemins d’attaque associés, dans un périmètre explicitement convenu.
Non. Un scanner détecte des possibilités. HEXBOX valide l’exploitabilité réelle, en sécurité, et enregistre la preuve.
Nous suivons les surfaces convenues, validons les changements significatifs, livrons les preuves et retestons les correctifs selon une cadence définie.
Chaque mission impose périmètre, contrôles, limites, isolation et procédure d’arrêt documentée.
Aux équipes sécurité et ingénierie qui exigent une meilleure priorisation, des preuves reproductibles et une remédiation vérifiée.
HEXBOX est créé au Maroc et accompagne des organisations en Afrique, dans la région MENA et en Europe.
[LA PROCHAINE ÉTAPE]
Passez à une sécurité offensive continue, fondée sur des preuves et prête à l’action.
Parler à HEXBOXParlons de vos actifs, de vos priorités et du périmètre à valider.