Votre autorisation
Validez les actifs et les limites avant le test.
DES PREUVES, PAS DES ALERTES.
HEXBOX teste vos applications et API, valide les vulnérabilités exploitables et fournit des preuves utiles à vos équipes. Chaque correction peut ensuite être retestée.
Réponse sous un jour ouvré. Périmètre convenu avant tout test.
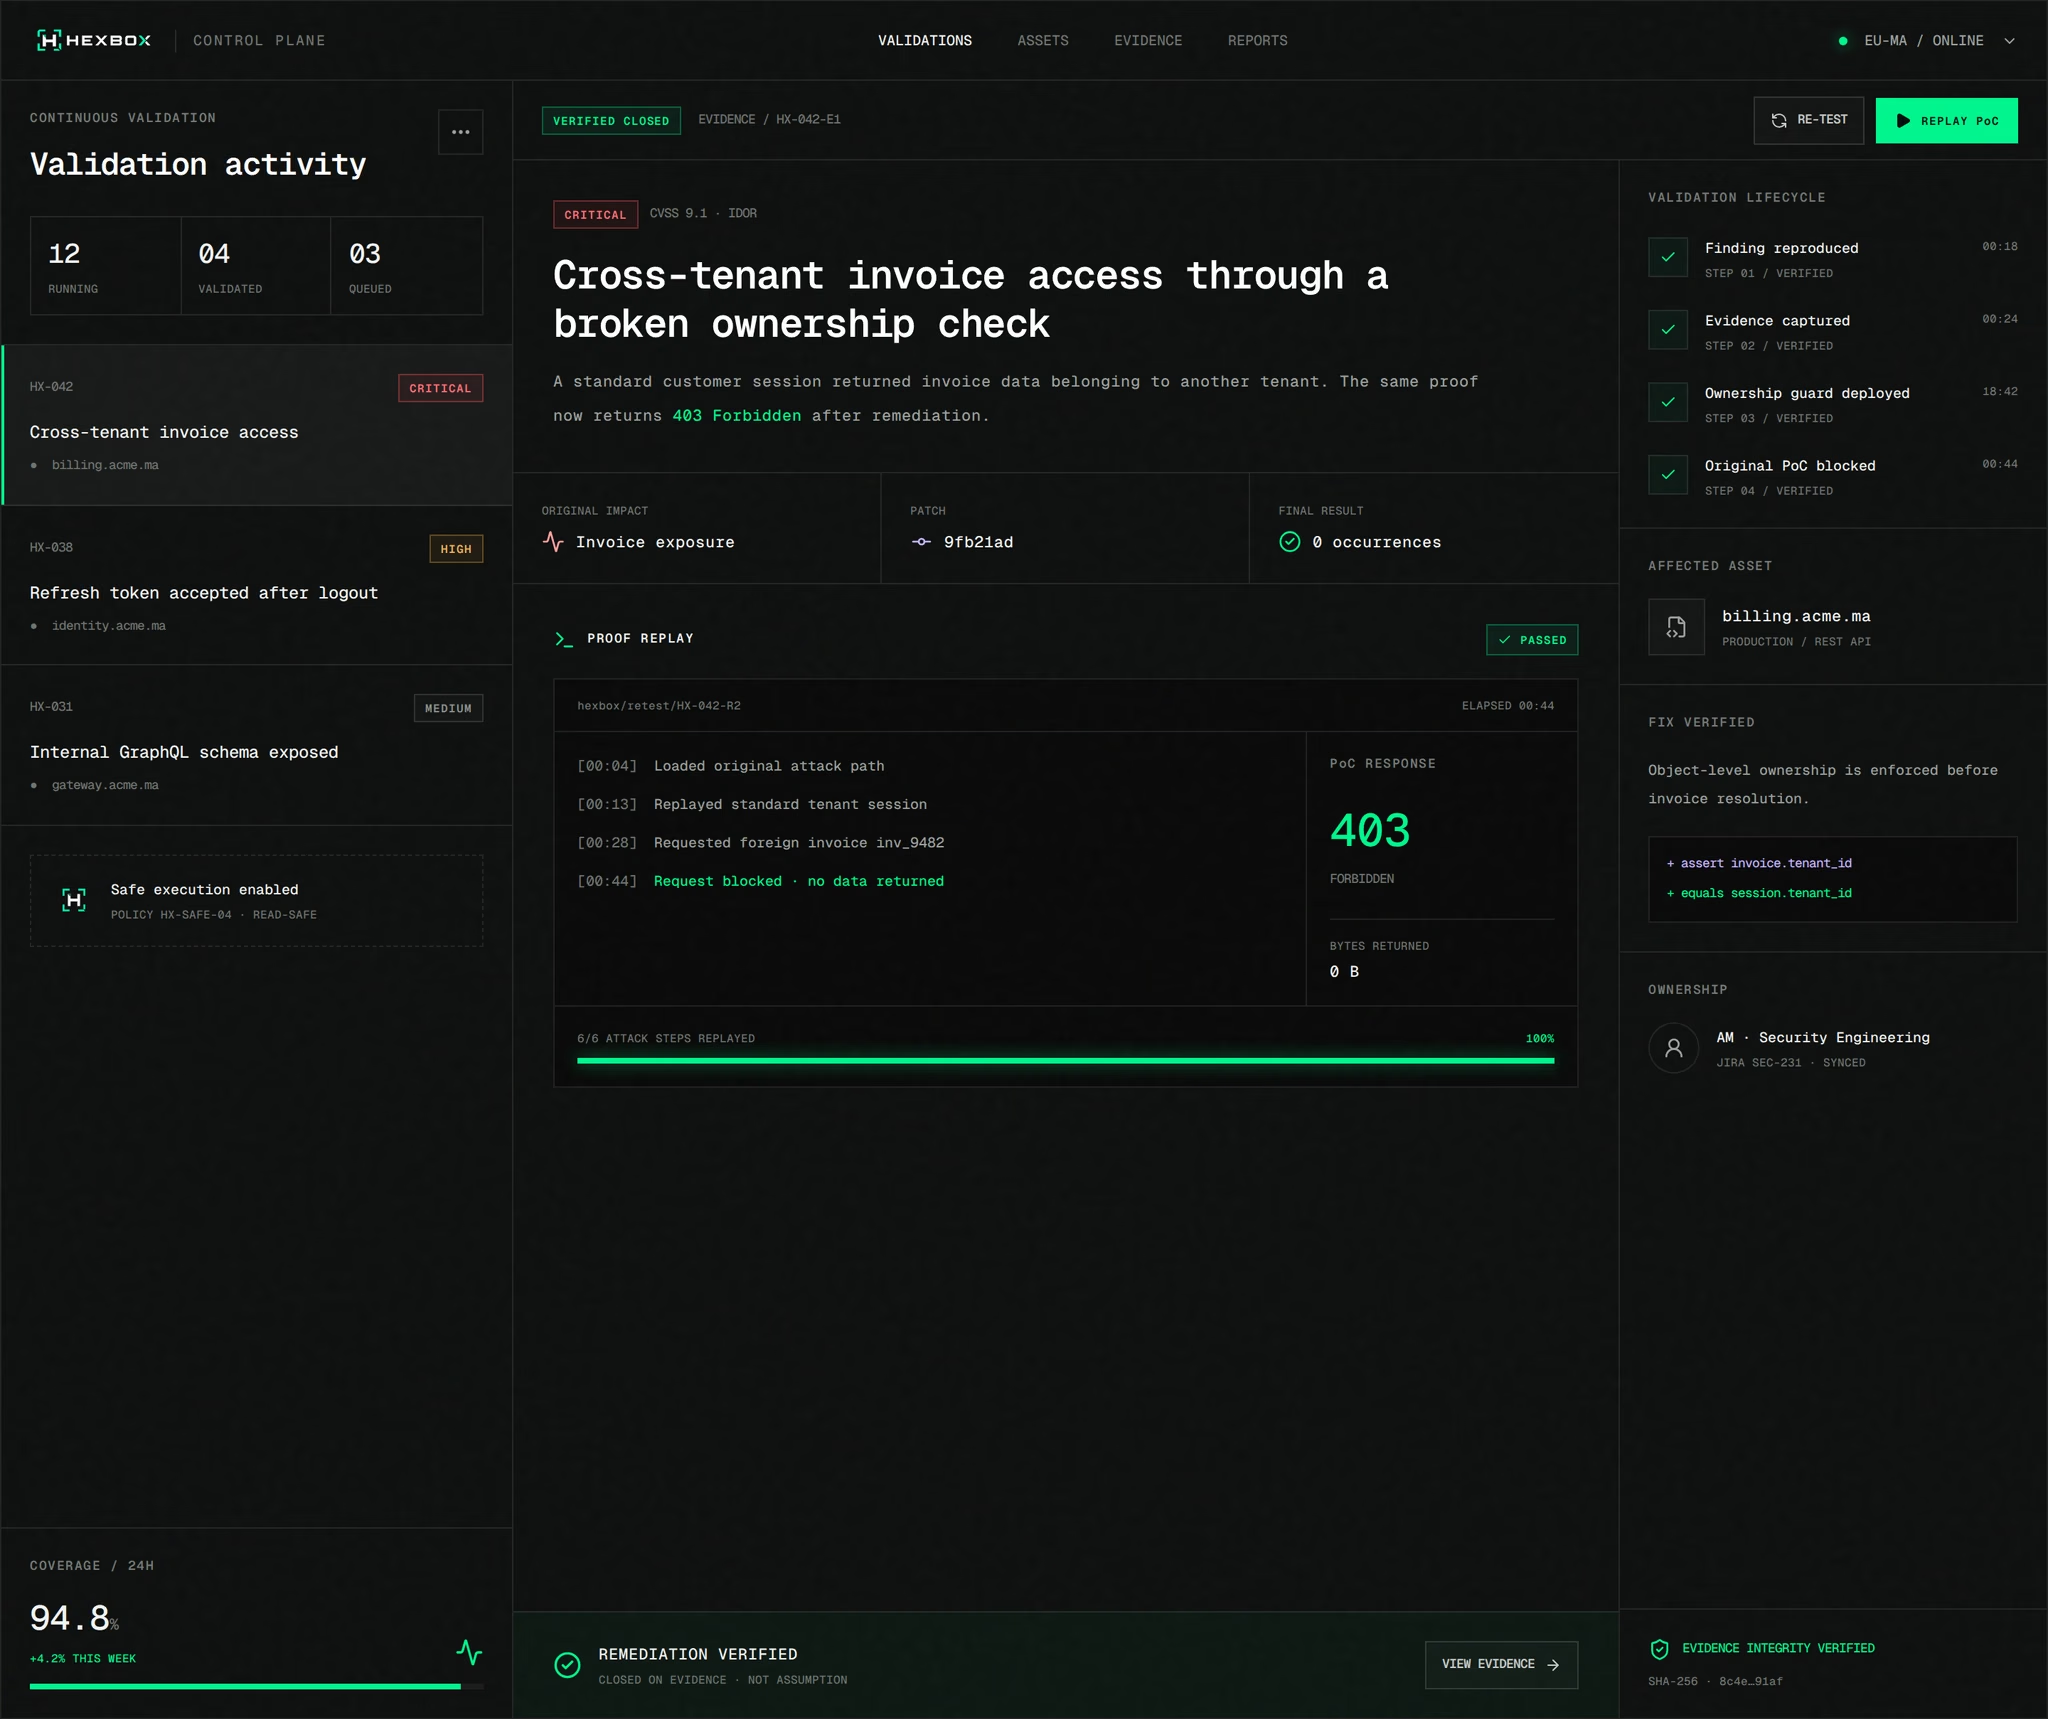
Une validation adaptée à votre surface d’attaque
HEXBOX est membre du programme NVIDIA Inception.
[NOS EXPERTISES]
Explorez le périmètre adapté à votre application, puis voyez comment les preuves et les retests accompagnent vos équipes.
[LE CONCEPT]
Une seule boucle, du premier test à la correction vérifiée.
Nous définissons ensemble les actifs à tester, les limites et les conditions d’arrêt.
Application web + API · comptes de test autorisés
[GARDE-FOUS]
Validez les actifs et les limites avant le test.
Fixez le débit, les tests simultanés et les horaires.
Choisissez qui peut arrêter le test et qui prévenir.
[POURQUOI HEXBOX]
La sécurité doit avancer au rythme de votre entreprise. Voici ce que HEXBOX change pour votre équipe.
Obtenez les premiers résultats en quelques heures sur le périmètre convenu. Votre équipe peut commencer à corriger plus vite.
Un test ponctuel montre votre sécurité à un instant donné. HEXBOX vérifie dans la durée et reteste les failles après correction.
L’automatisation réduit le coût des vérifications répétées. Vous pouvez tester plus souvent sans multiplier les missions manuelles.
Une équipe marocaine construit et pilote le produit. Vous échangez directement avec elle et définissez ensemble le traitement de vos données.
Pour chaque faille confirmée : ce qui a été testé, comment reproduire le problème et le résultat du retest après correction.
Voir ce que cela donne sur votre périmètre[POURQUOI LE CONTINU]
Quand un pentest ponctuel se termine, les tests s’arrêtent. De nouvelles failles peuvent passer inaperçues jusqu’au prochain bilan.
Mission terminée. Tests arrêtés.
Tests répétés + corrections vérifiées
La mission se termine par un rapport. Les tests s’arrêtent ici.
Le rapport est un point de départ. Les tests sont répétés sur le périmètre convenu.
Réduire les périodes sans validation, plutôt qu’attendre le prochain pentest.
Comparaison d’un pentest ponctuel sans suivi. La fréquence des tests HEXBOX est convenue sur votre périmètre autorisé.
[OFFRES]
Pentest IA et validation continue pour les organisations marocaines. Devis en MAD, périmètre et conditions convenus avec notre équipe à Rabat.
Une mission cadrée et bornée dans le temps, sur une surface convenue. Identifiez vos failles et les corrections à prioriser.
Devis personnalisé en MAD
Testez dans la durée et vérifiez vos corrections.
Devis personnalisé en MAD
Avant de démarrer : périmètre, durée et critères de réussite définis ensemble. Réponse sous un jour ouvré. Périmètre, facturation et taxes applicables précisés dans votre devis.
[FAQ]
Périmètre, preuves, sécurité. L’essentiel, en clair.
Applications web, API, identités, exposition cloud et chemins d’attaque associés, dans un périmètre explicitement convenu.
Non. Un scanner détecte des possibilités. HEXBOX valide l’exploitabilité réelle, en sécurité, et enregistre la preuve.
Nous suivons les surfaces convenues, validons les changements significatifs, livrons les preuves et retestons les correctifs selon une cadence définie.
Chaque mission impose périmètre, contrôles, limites, isolation et procédure d’arrêt documentée.
Aux équipes sécurité et ingénierie qui exigent une meilleure priorisation, des preuves reproductibles et une remédiation vérifiée.
HEXBOX est basé à Rabat, au Maroc, et accompagne des organisations en Afrique, dans la région MENA et en Europe.
Un brief ciblé est chiffré après un court appel de cadrage. Le prix dépend du nombre de surfaces, des rôles et de la profondeur ; vous recevez un devis fixe en MAD ou USD sous un jour ouvré. Pas de facturation ouverte.
Un brief ciblé dure généralement deux à quatre semaines après validation du périmètre. La validation continue démarre par un bilan, puis suit votre rythme de release.
Un rapport cadré avec les constats validés, les preuves reproductibles, l’impact, les conseils de remédiation et les résultats de retest. Les clients en continu conservent aussi un historique des preuves.
HEXBOX fournit des preuves datées et reproductibles des contrôles testés et des correctifs vérifiés. Vos équipes peuvent s’en servir dans leur documentation liée à la loi 09-08 (CNDP) et dans leurs travaux de sécurité relevant de la loi 05-20 et du cadre DGSSI. HEXBOX ne délivre pas de certification réglementaire ; les exigences propres à votre organisation sont examinées lors du cadrage.
[L’ÉQUIPE FONDATRICE]
Quatre expertises complémentaires. Une même exigence : construire une sécurité qui se démontre.

Cofondateur
Vision & produit

Cofondatrice
Exécution & opérations

Cofondateur
Plateforme & ingénierie

Cofondateur
Sécurité offensive & IA
[LA PROCHAINE ÉTAPE]
Dites-nous ce que vous mettez en production. Nous répondons sous un jour ouvré avec une prochaine étape cadrée.
Demander un brief sécuritécontact@hexbox.ma · réponse sous un jour ouvré