Pentest ponctuel vs continu : quelle approche choisir ?
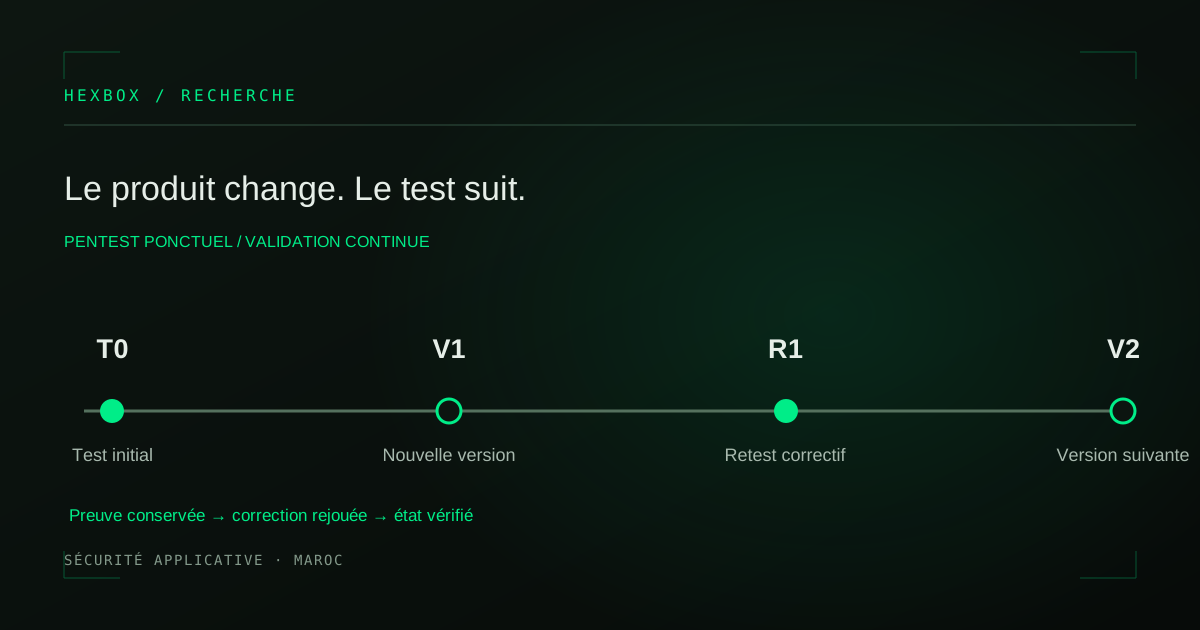
Un pentest ponctuel photographie un risque à une date donnée. Un programme continu suit les preuves et vérifie les corrections au rythme du produit.
Sommaire
Un pentest ponctuel vous dit ce qui était exploitable sur un périmètre à une date précise. C’est une réponse importante pour un lancement, une nouvelle fonctionnalité sensible ou un contrôle indépendant. Mais le produit continue de changer après la remise du rapport.
Le pentest continu ajoute une autre question : le chemin d’attaque reste-t-il fermé après la correction et les versions suivantes ?
Quand le test ponctuel est le bon choix
Vous avez un événement clair : mise en ligne, migration, nouvelle API, changement du système d’authentification ou exigence contractuelle. Vous définissez le périmètre, la fenêtre de test et les livrables. Le résultat peut orienter une campagne de corrections.
Ce modèle fonctionne si l’équipe prévoit ensuite comment vérifier les correctifs. Un rapport sans retest laisse un doute : le code a changé, mais le scénario initial a-t-il réellement cessé de fonctionner ?
Pourquoi la fréquence des livraisons change la donne
Une application SaaS peut être déployée plusieurs fois entre deux tests annuels. Chaque nouvelle version peut modifier les droits d’accès, ajouter un endpoint ou connecter un service externe. Le risque ne suit pas le calendrier du rapport.
La validation continue s’organise autour des actifs importants, des preuves déjà obtenues et des moments où un nouveau contrôle est utile. Elle ne signifie pas tester sans limite ni lancer une attaque permanente. La cadence, les comptes et les garde-fous doivent être convenus avec l’équipe qui exploite l’application.
Le retest relie les deux approches
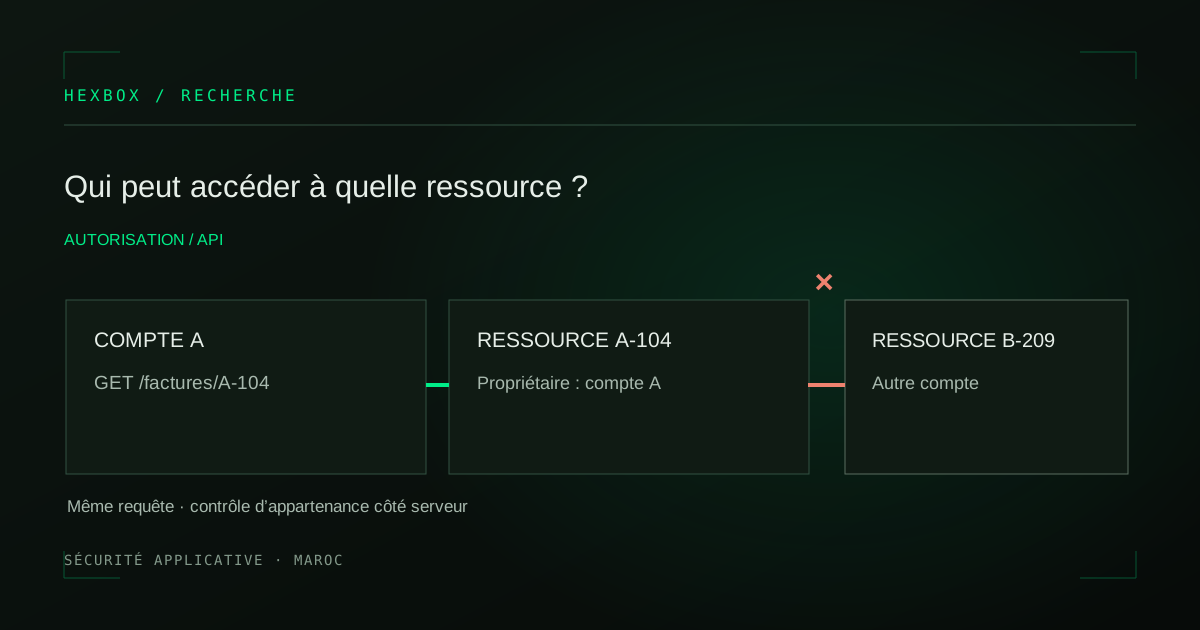
Un retest consiste à reprendre le scénario qui a démontré une vulnérabilité. Si une requête permettait à un client de lire la ressource d’un autre, la même requête peut être rejouée sur la version corrigée. Le résultat est conservé avec la preuve initiale. Cela rend la fermeture vérifiable et compréhensible pour les développeurs.
Découvrir la validation continue proposée par HEXBOX.
Comparer les modèles sans les opposer
| Question | Test ponctuel | Programme continu |
|---|---|---|
| Quand ? | À un jalon défini | Selon la cadence convenue |
| Quel périmètre ? | Celui du projet de test | Les actifs et scénarios suivis |
| Que devient le rapport ? | Livrable à traiter | Point de départ d’un suivi |
| Vérification des correctifs | À prévoir dans le devis | Intégrée au parcours convenu |
Le bon choix dépend du rythme de changement, du risque et des ressources de l’équipe. Une première évaluation ciblée peut être suivie d’un programme récurrent sur les chemins les plus sensibles. À l’inverse, une application stable peut nécessiter seulement des revues périodiques et des retests ciblés.
Demandez toujours un plan qui précise les déclencheurs des nouveaux tests, le traitement des faux positifs, les preuves attendues et la responsabilité des décisions de correction.
Sécurité API : les vulnérabilités à vérifier en priorité
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
HEXBOX2 min de lecture
Prix du pentest au Maroc : comparer les devis
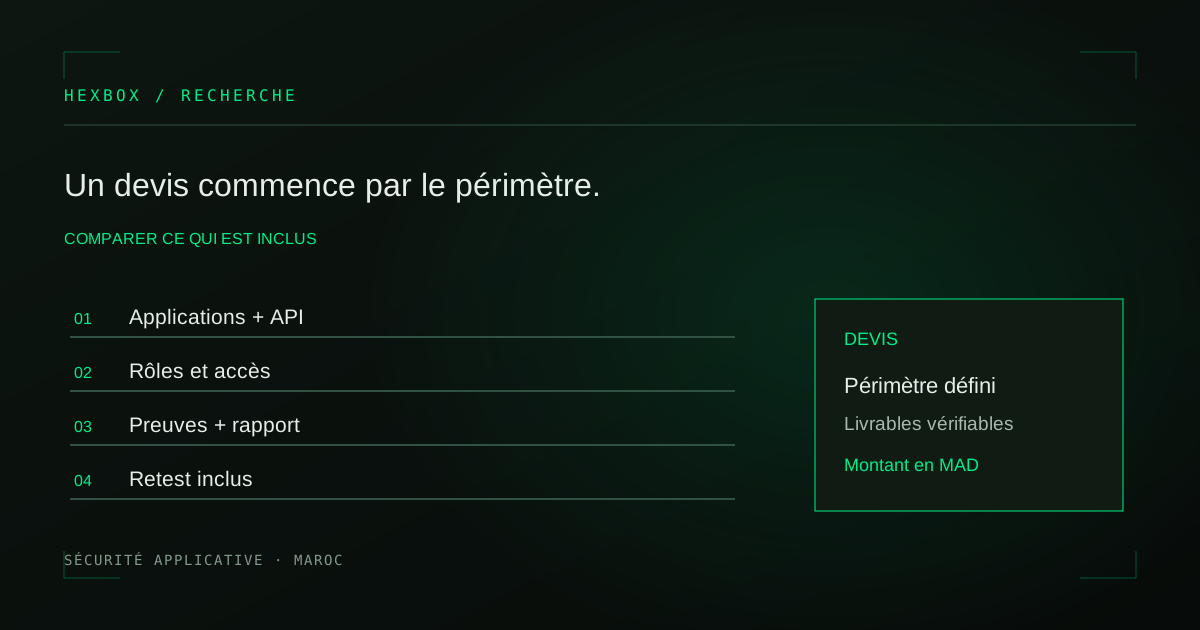
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
HEXBOX2 min de lecture
Pentest vs scan de vulnérabilités : la différence utile
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
HEXBOX2 min de lecture