Prix du pentest au Maroc : comparer les devis
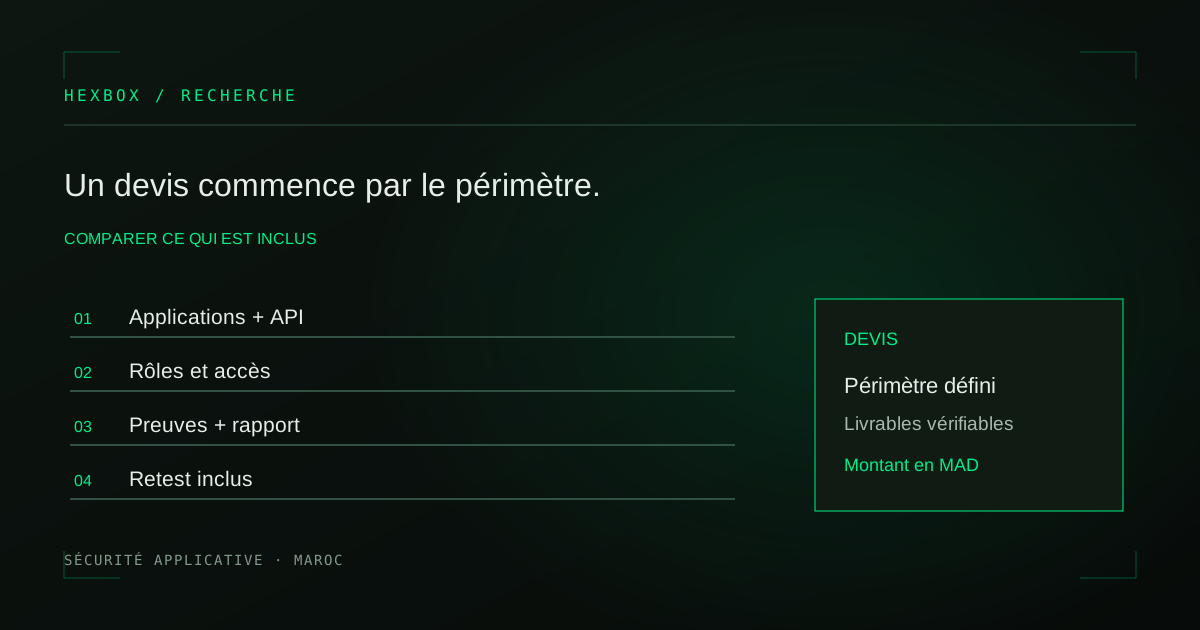
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
Sommaire
Vous cherchez un prix pour un pentest au Maroc ? Un chiffre isolé ne permet pas de comparer deux prestations. Un test limité à une page publique et une évaluation d’une application SaaS avec plusieurs rôles, des API et un retest après correction ne représentent ni le même travail ni le même résultat.
Le bon point de départ est donc un devis lié à un périmètre. Il doit expliquer ce qui sera testé, la profondeur attendue et les livrables que votre équipe pourra utiliser.
Les cinq facteurs qui font varier le prix
- La surface à couvrir. Nombre d’applications, domaines, API, environnements et intégrations externes.
- Les accès à tester. Une application avec plusieurs profils, clients et niveaux d’autorisation demande plus de scénarios qu’un site public.
- La complexité métier. Les paiements, documents, parcours administrateur et workflows multi-étapes nécessitent une analyse contextualisée.
- Les contraintes d’exécution. Fenêtres de test, comptes dédiés, environnement de préproduction, règles de sécurité et coordination avec les équipes.
- La vérification des correctifs. Un devis peut inclure les retests, les proposer en option ou les exclure. Cette ligne change la valeur du résultat.
Un pentest web et un pentest API ne couvrent pas exactement la même chose
L’interface web révèle les parcours visibles par l’utilisateur. L’API expose souvent des opérations et des règles d’autorisation plus larges. Lorsque les deux sont utilisés par le même produit, un devis qui ne décrit que les pages web peut manquer des scénarios importants.
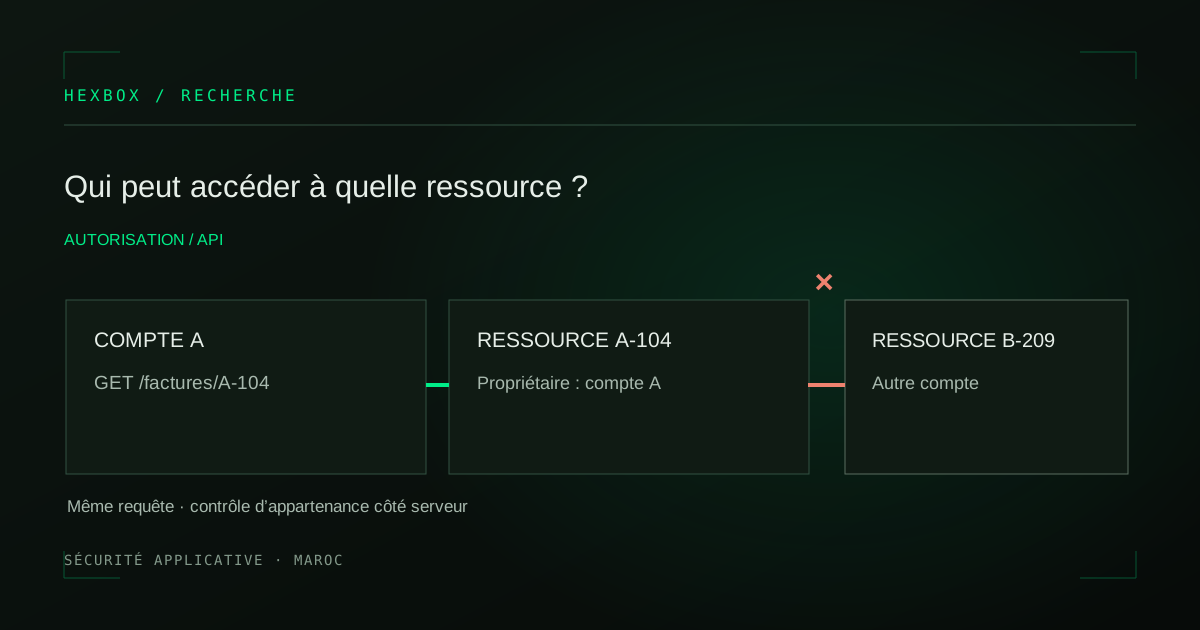
Demandez quelles catégories de comptes et de ressources seront examinées. Par exemple : l’accès à la ressource d’un autre client, la modification d’un objet par un rôle insuffisant ou une opération API disponible hors du parcours normal. Le test reste toujours soumis à un périmètre et à une autorisation écrite.
Voir le périmètre d’un test d’intrusion web et API avec HEXBOX.
Que doit contenir un devis utile ?
| Question | Ce que le devis devrait préciser |
|---|---|
| Quelles cibles ? | Applications, API, environnements et exclusions |
| Quels accès ? | Rôles, comptes de test et données utilisables |
| Quelle méthode ? | Nature des vérifications et limites opérationnelles |
| Quels livrables ? | Synthèse, preuves, impact et recommandations |
| Après le rapport ? | Modalités et délai des retests |
| Quel montant ? | Prix en MAD, taxes et conditions de facturation |
Un tarif très bas peut être adapté à un périmètre restreint. Il devient trompeur si vous pensiez couvrir l’ensemble d’un produit. À l’inverse, un prix plus élevé doit s’expliquer par des scénarios, des preuves et un accompagnement supplémentaires.
Ponctuel ou continu : une décision de cadence
Un pentest ponctuel convient à un lancement, un changement important ou une revue ciblée. Si l’application est livrée très souvent, demandez aussi comment les correctifs seront vérifiés et comment les nouveaux chemins d’attaque seront suivis. Un programme de validation continue de la sécurité se dimensionne différemment d’un test unique.
Pour comparer les offres, demandez d’abord : quelles questions de sécurité ce budget nous permettra-t-il de résoudre ? La réponse doit être visible dans le périmètre, les preuves attendues et la possibilité de vérifier les corrections.
Pentest au Maroc : le guide pour les entreprises
Comment préparer, cadrer et exploiter un test d’intrusion au Maroc : périmètre, autorisations, preuves, retests et budget en dirhams.
HEXBOX2 min de lecture
Sécurité API : les vulnérabilités à vérifier en priorité
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
HEXBOX2 min de lecture
Pentest vs scan de vulnérabilités : la différence utile
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
HEXBOX2 min de lecture