Pentest automatisé vs manuel : où chacun est-il utile ?
Comparez pentest automatisé et manuel sans faux dilemme : couverture, validation des failles, logique métier, expertise humaine et retests.
Sommaire
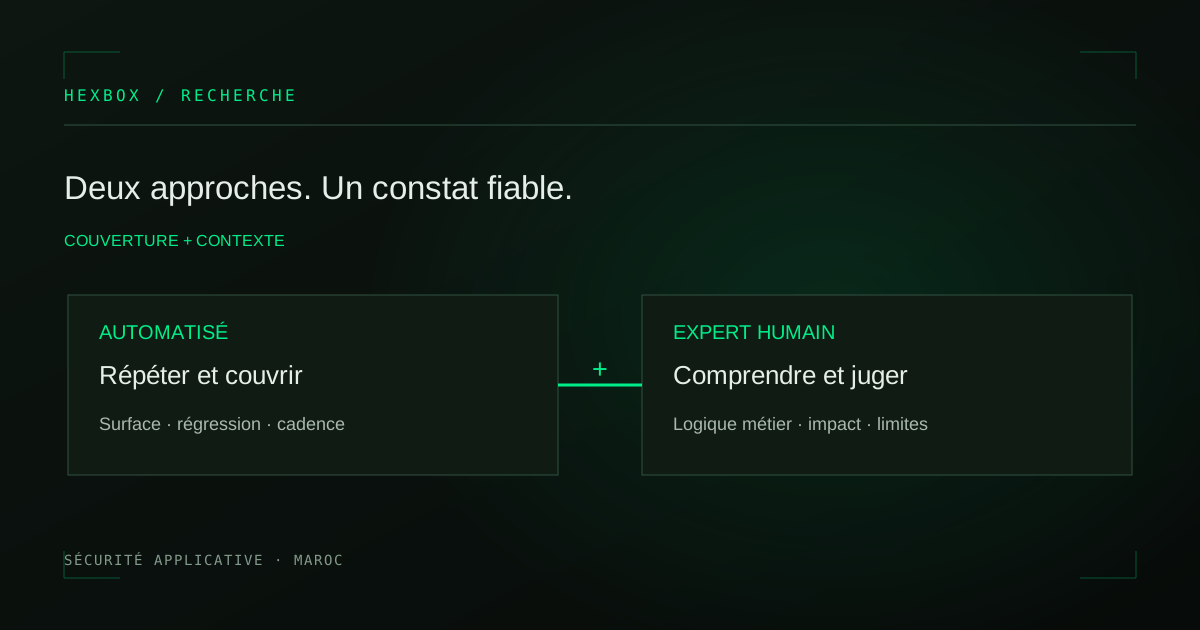
Le pentest automatisé et le pentest manuel répondent à des besoins complémentaires. L’automatisation aide à répéter des contrôles et à suivre une surface qui change. L’expertise humaine reste essentielle pour comprendre le métier, tester des hypothèses inhabituelles et juger un impact qui ne se résume pas à un code de réponse.
La question utile pour une entreprise n’est pas « lequel remplace l’autre ? », mais quels scénarios faut-il répéter, et quels scénarios exigent une analyse humaine ?
Ce que l’automatisation fait bien
Un système automatisé peut inventorier des points d’entrée, relever des changements et rejouer un scénario de test connu. Si un défaut d’autorisation a déjà été confirmé, le même chemin peut être testé après un correctif. Cette répétabilité apporte de la valeur lorsque les applications et les API évoluent régulièrement.
L’automatisation est aussi utile pour conserver un historique : date de vérification, requête effectuée, réponse observée et version concernée. Elle facilite le dialogue entre sécurité et développement, à condition que les résultats soient validés et contextualisés.
Là où le jugement humain compte
Certaines failles dépendent de règles métier difficiles à déduire automatiquement : qui peut approuver une transaction, dans quel ordre des étapes peuvent se produire, ou quelle donnée devient sensible une fois combinée avec une autre. Un humain peut créer des scénarios inattendus, poser des questions au propriétaire du produit et adapter le test au contexte.
Un contrôle automatisé peut également produire un signal ambigu. Une réponse 200 OK ne prouve pas à elle seule une fuite de données ; une réponse 403 ne garantit pas que tous les chemins sont fermés. La preuve doit être examinée dans son contexte.
Comment l’IA peut aider
L’IA peut assister l’exploration et la mise en relation de signaux : actifs, identités, requêtes et réponses. Elle peut aider à préparer des hypothèses de test et à expliquer un chemin d’attaque. Son intérêt dépend des garde-fous, de la qualité de la validation et des limites du périmètre autorisé.
Chez HEXBOX, le positionnement est celui d’une validation continue de la sécurité appuyée sur des preuves exploitables. Cela ne constitue pas une promesse de remplacer tous les tests manuels.
Une grille de choix simple
| Besoin | Approche à privilégier |
|---|---|
| Rejouer une faille déjà confirmée après correction | Automatisation contrôlée |
| Suivre une API qui change souvent | Contrôles récurrents et revue des changements |
| Examiner une logique métier inédite | Expertise humaine avec contexte produit |
| Préparer une revue importante | Combinaison de tests ciblés et de vérifications répétées |
Avant de choisir, demandez à votre prestataire comment il valide une vulnérabilité, ce qu’il livre à vos développeurs et ce qui se passe après la correction. La méthode doit être expliquée clairement, qu’elle utilise des agents IA, des outils classiques ou une intervention manuelle.
Sécurité API : les vulnérabilités à vérifier en priorité
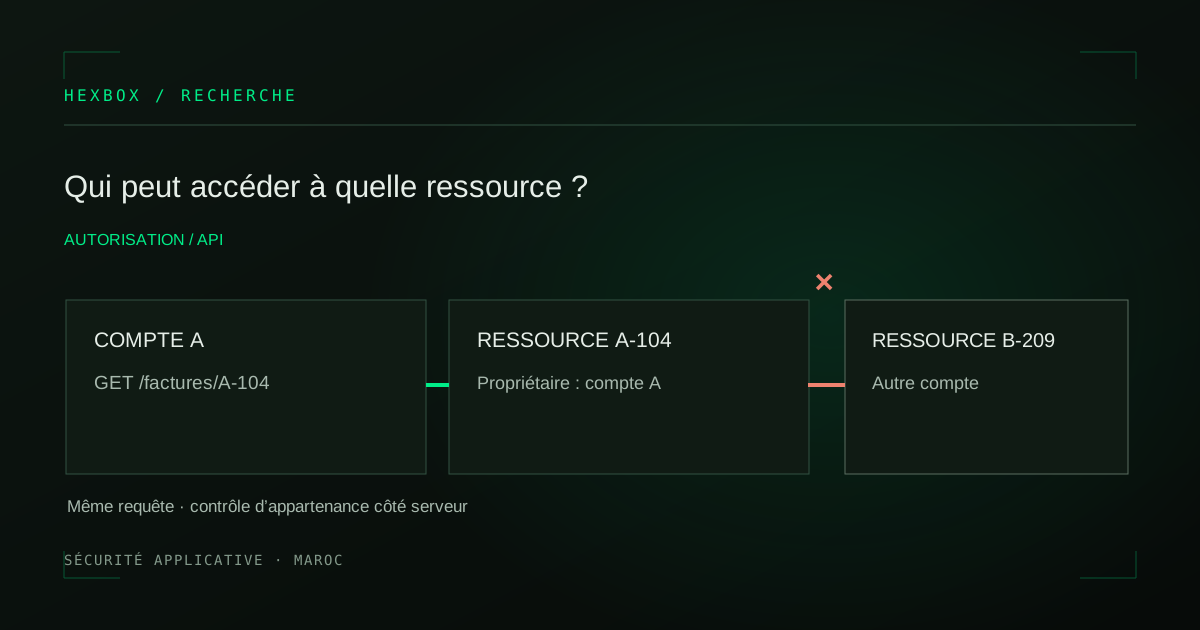
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
HEXBOX2 min de lecture
Prix du pentest au Maroc : comparer les devis
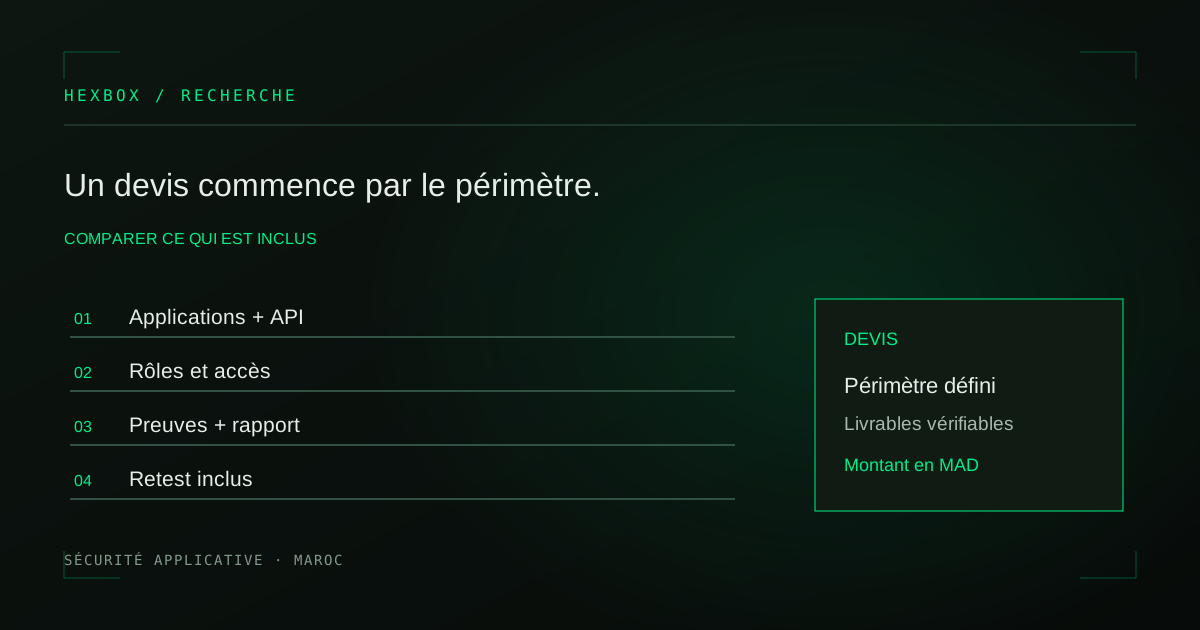
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
HEXBOX2 min de lecture
Pentest vs scan de vulnérabilités : la différence utile
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
HEXBOX2 min de lecture