Pentest vs scan de vulnérabilités : la différence utile
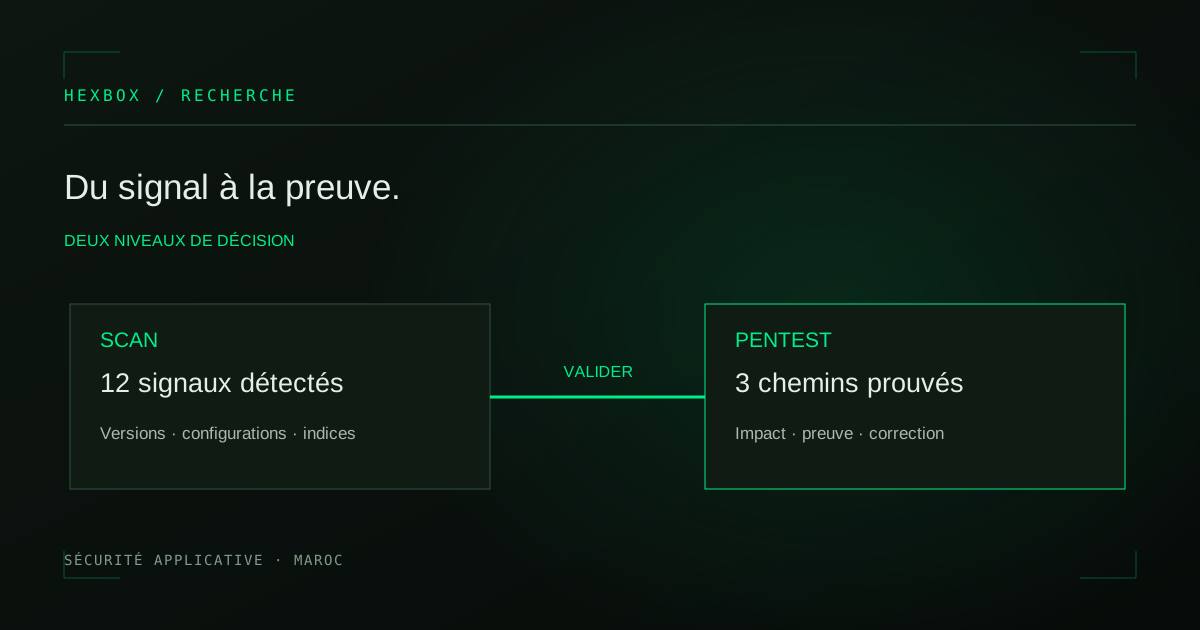
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
Sommaire
Un scanner de vulnérabilités et un pentest peuvent examiner la même application, mais ils ne répondent pas à la même question. Le scanner cherche des indices connus : version de logiciel, en-tête absent, configuration suspecte. Le pentest cherche à savoir si un attaquant peut emprunter un chemin concret et provoquer un impact dans un périmètre autorisé.
Cette différence change la manière de prioriser les corrections. Une alerte technique peut être importante sans être exploitable dans votre contexte. À l’inverse, une faiblesse de logique métier peut échapper à un scanner classique.
Ce qu’un scan apporte réellement
Un scan est rapide à répéter. Il peut suivre un grand nombre d’actifs et signaler des changements visibles. Pour l’hygiène technique — composants obsolètes, configurations connues — il fournit une base utile.
Il faut toutefois distinguer détection et preuve. Une version associée à une CVE ne signifie pas forcément que la fonctionnalité vulnérable est exposée. Un en-tête absent n’a pas toujours le même impact selon l’application. Le résultat doit être vérifié avant d’être présenté comme une faille exploitable.
Ce qu’ajoute le pentest
Le testeur définit une hypothèse, réalise une action contrôlée et observe le résultat. Exemple : un compte A tente d’accéder à une facture appartenant au compte B. Une preuve convaincante ne se limite pas au statut HTTP ; elle montre que la donnée de B a été exposée, dans les limites autorisées du test.
Le pentest relie donc le point d’entrée, le contrôle défaillant et l’impact. Il permet de formuler une recommandation précise : vérifier l’appartenance de la facture avant de la retourner. Après correction, la même demande peut être rejouée pour confirmer le blocage.
Voir comment HEXBOX teste les applications web et API.
Comment transformer des alertes en décisions
- Regroupez les signaux par actif et par parcours métier.
- Validez les hypothèses les plus pertinentes dans le périmètre autorisé.
- Documentez les preuves reproductibles et l’impact observé.
- Corrigez le contrôle concerné, pas seulement le symptôme.
- Retestez le scénario initial et conservez le résultat.
Un scanner et un pentest ne sont pas concurrents. Le premier aide à voir large ; le second aide à comprendre ce qui compte. La qualité du programme se mesure à la clarté des preuves, à la correction des problèmes réels et à la vérification de leur fermeture.
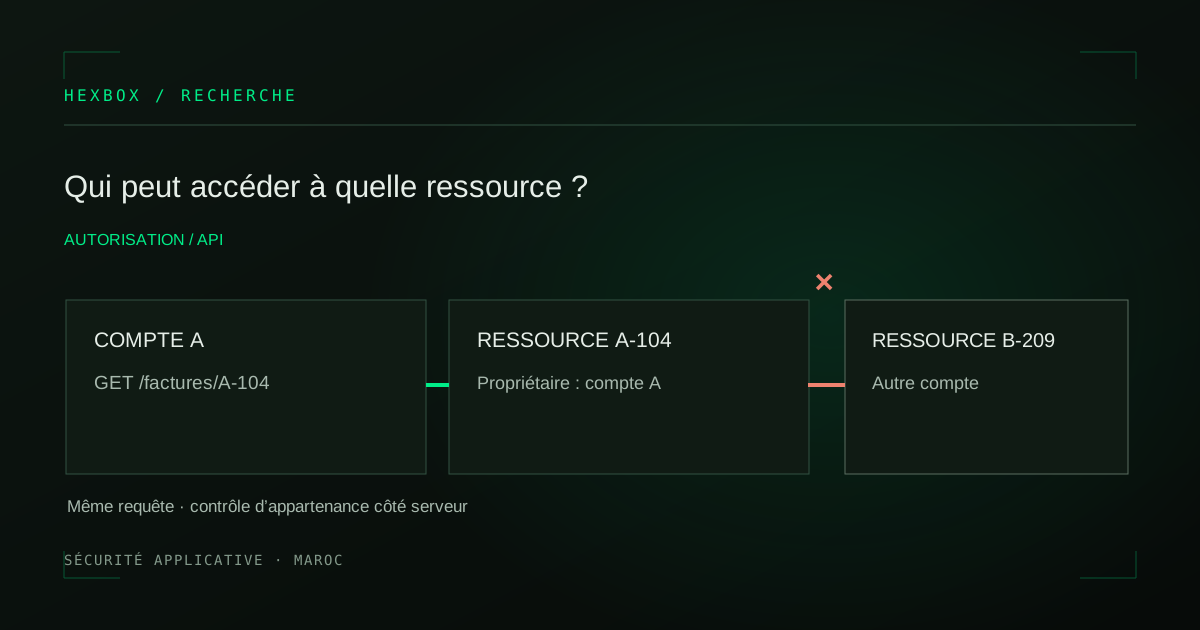
Sécurité API : les vulnérabilités à vérifier en priorité
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
HEXBOX2 min de lecture
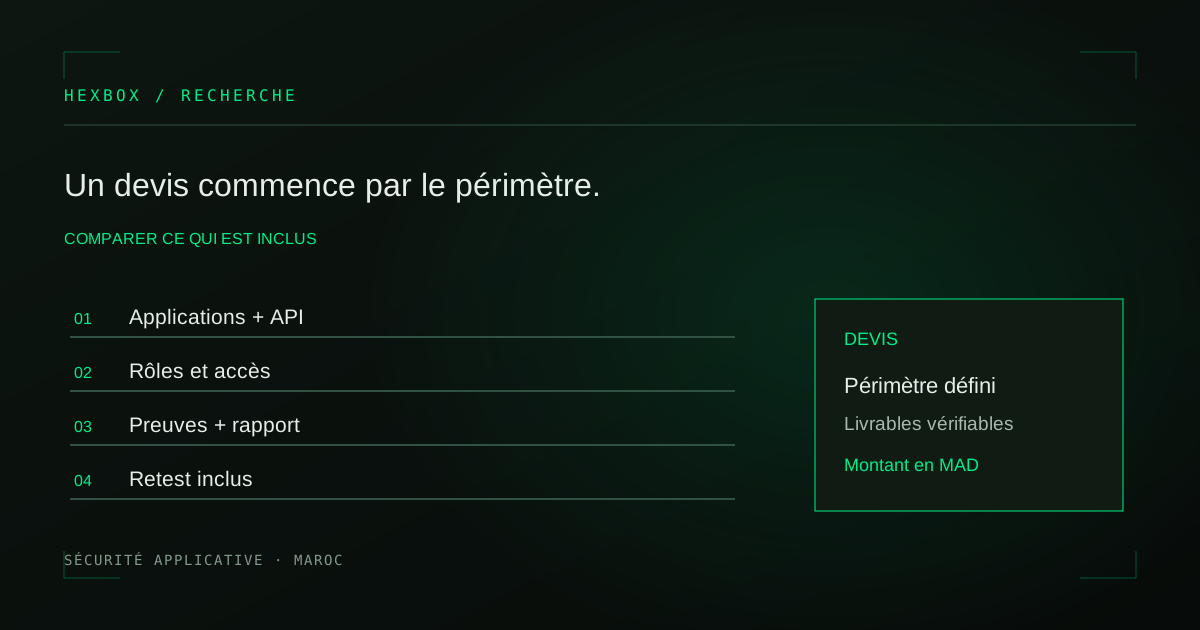
Prix du pentest au Maroc : comparer les devis
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
HEXBOX2 min de lecture
Pentest ponctuel vs continu : quelle approche choisir ?
Un pentest ponctuel photographie un risque à une date donnée. Un programme continu suit les preuves et vérifie les corrections au rythme du produit.
HEXBOX2 min de lecture