Sécurité API : les vulnérabilités à vérifier en priorité
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
Sommaire
Une API peut paraître discrète derrière une interface web et pourtant exposer les opérations les plus sensibles du produit. Les clients mobiles, partenaires et services internes l’utilisent souvent avec des rôles différents. Sa sécurité dépend donc autant des règles métier que des mécanismes techniques.
Un test de sécurité API doit poser une question simple pour chaque opération : qui peut faire quoi, sur quelle ressource, et comment le serveur le vérifie-t-il ?
Authentification et gestion des sessions
Les jetons, clés et cookies doivent être vérifiés à chaque point d’entrée concerné. Un endpoint oublié, un jeton réutilisable trop longtemps ou une confusion entre environnements peut ouvrir un accès inattendu. Le test doit examiner les flux réels, y compris les renouvellements et les déconnexions.
Autorisation au niveau des objets
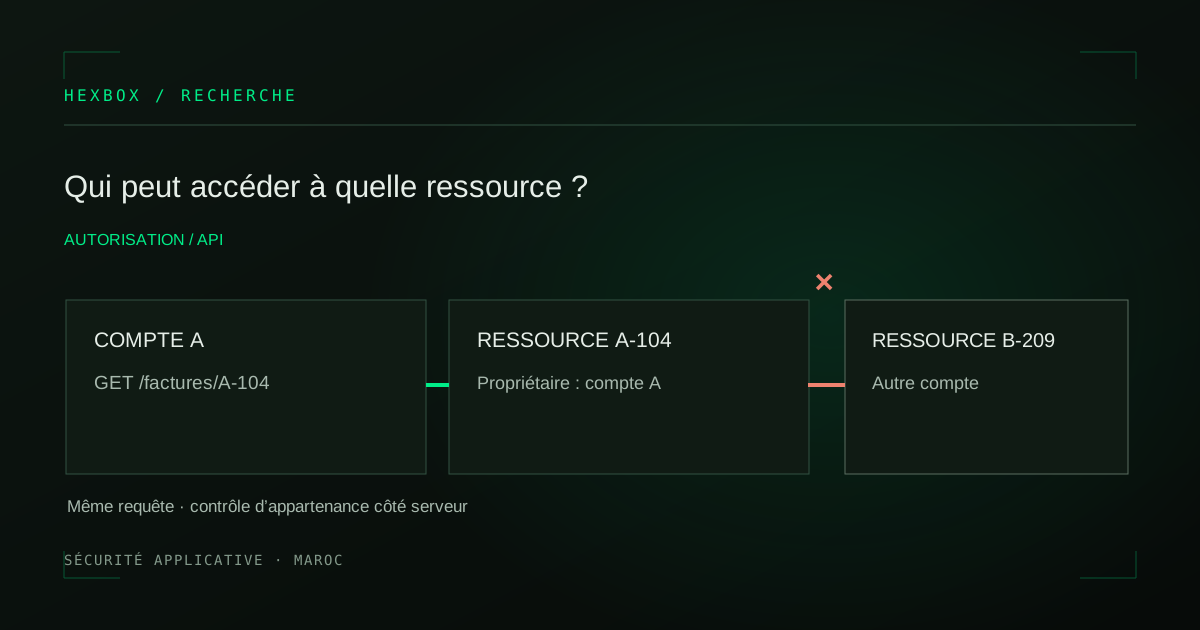
Une API peut authentifier correctement un utilisateur tout en lui retournant l’objet d’un autre client. C’est le cas lorsque le serveur accepte un identifiant transmis par le client sans vérifier l’appartenance de la ressource.
Pour tester ce risque, utilisez des comptes et des objets de test appartenant à des profils différents. Une requête vers une ressource d’un autre compte doit être refusée par le serveur. L’interface ne suffit pas : une personne peut appeler directement l’API.
Rôles et opérations sensibles
Créer un compte, exporter des données ou approuver une action ne devrait pas dépendre uniquement du masquage d’un bouton. Chaque opération doit contrôler le rôle et le contexte de la demande. Les tests croisent les rôles disponibles avec les opérations sensibles définies au cadrage.
Exposition de données et logique métier
Une réponse peut contenir plus de champs que nécessaire. Une suite d’actions peut contourner une règle sans faire échouer aucun contrôle isolé. Ces problèmes exigent une compréhension du produit : données attendues, ordre des étapes et conséquences d’une opération.
Comment préparer un pentest API
- Fournissez une documentation ou une collection d’endpoints à jour.
- Définissez les rôles, comptes et données de test.
- Identifiez les opérations critiques et les limites d’exécution.
- Convenez de la manière de signaler immédiatement un problème sensible.
- Prévoyez un retest après correction.
Découvrir le test d’intrusion web et API de HEXBOX. Un résultat utile relie chaque vulnérabilité confirmée à une requête, une réponse, un impact observé et une correction vérifiable.
Prix du pentest au Maroc : comparer les devis
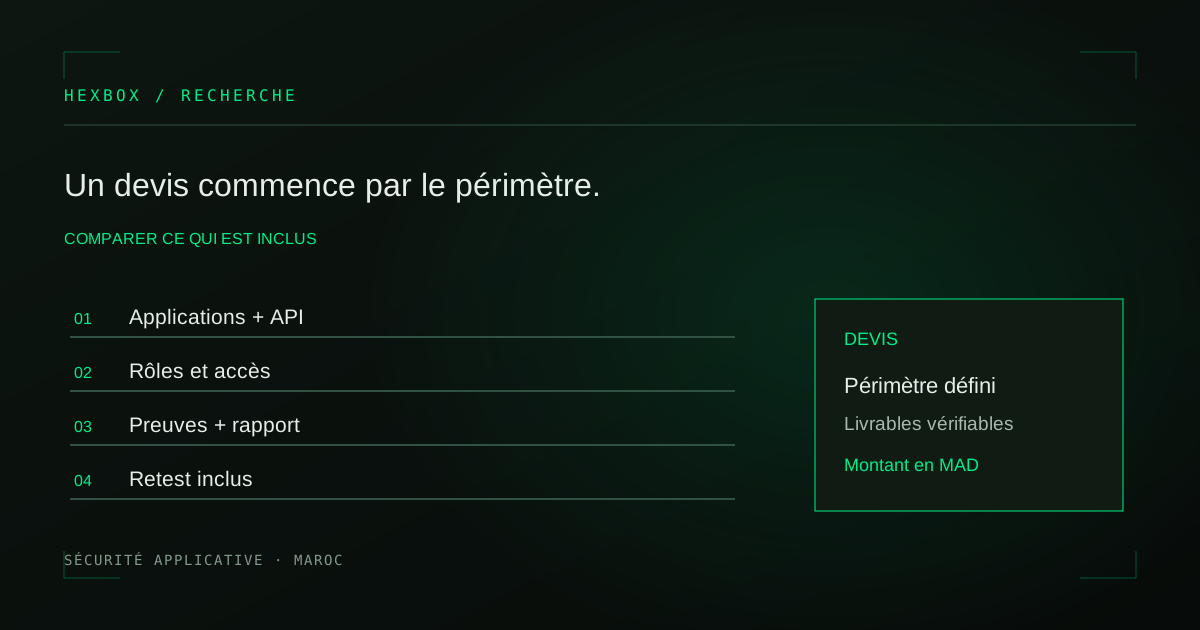
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
HEXBOX2 min de lecture
Pentest vs scan de vulnérabilités : la différence utile
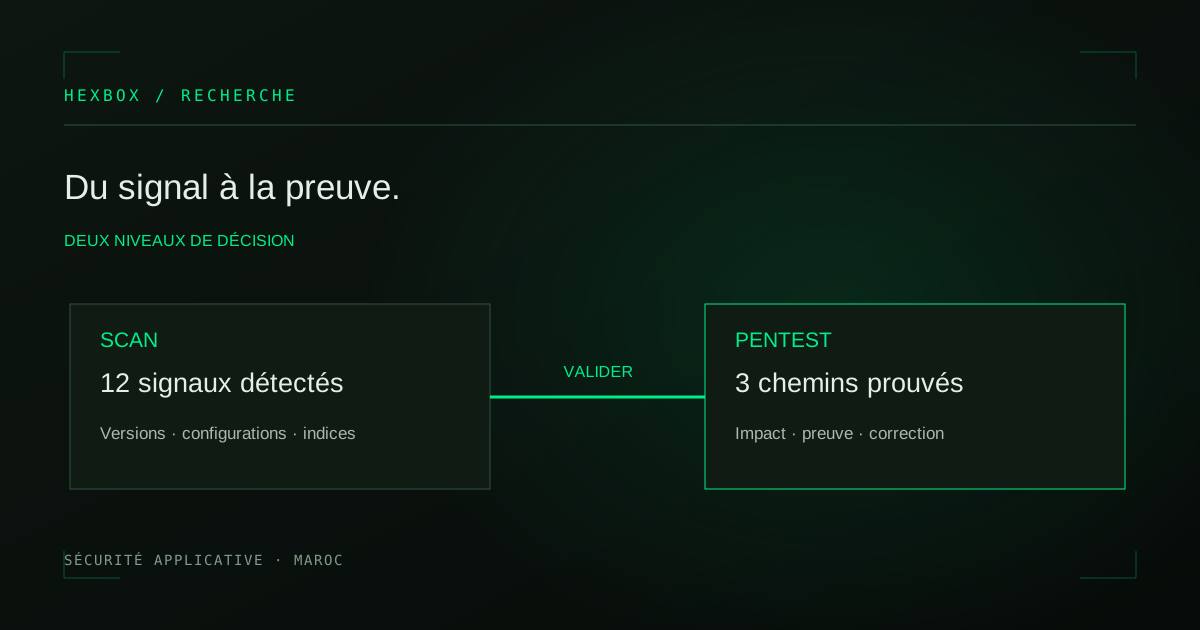
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
HEXBOX2 min de lecture
Pentest ponctuel vs continu : quelle approche choisir ?
Un pentest ponctuel photographie un risque à une date donnée. Un programme continu suit les preuves et vérifie les corrections au rythme du produit.
HEXBOX2 min de lecture