Pentest au Maroc : le guide pour les entreprises
Read in English
Comment préparer, cadrer et exploiter un test d’intrusion au Maroc : périmètre, autorisations, preuves, retests et budget en dirhams.
Sommaire
Un test d’intrusion (pentest) consiste à attaquer vos systèmes, avec votre autorisation écrite, pour vérifier quelles failles sont réellement exploitables. Pour une entreprise marocaine, c’est souvent le moyen le plus direct de savoir où porter l’effort de sécurité — et de le démontrer à un client, un auditeur ou un régulateur.
Pourquoi un pentest, et pas seulement un scanner
Un scanner de vulnérabilités liste des possibilités : versions obsolètes, en-têtes manquants, configurations douteuses. Un pentest répond à une autre question : un attaquant peut-il, concrètement, atteindre vos données ou vos opérations ?
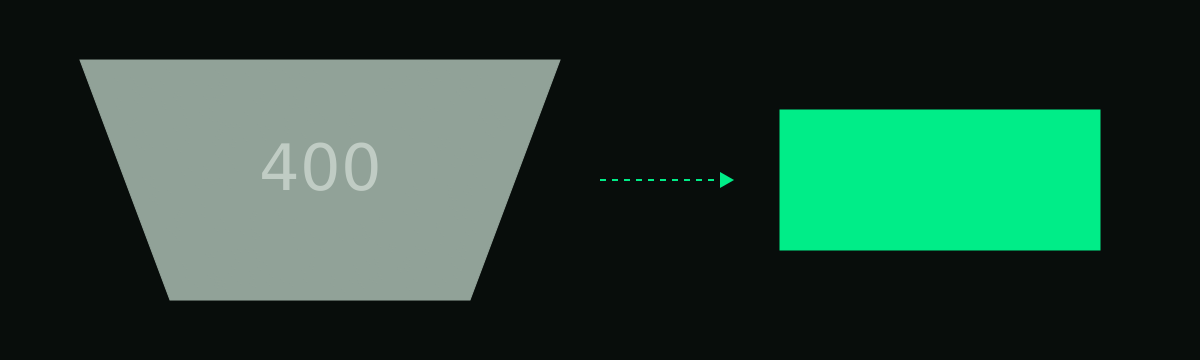
La différence compte pour la priorisation. Une équipe de trois développeurs ne peut pas corriger 400 alertes. Elle peut corriger les cinq chemins d’attaque prouvés qui mènent à la base clients.
Ce qu’il faut cadrer avant de commencer
- Le périmètre : domaines, applications web, API, environnements cloud, comptes de test. Tout ce qui n’est pas listé est hors périmètre.
- L’autorisation : un document signé par une personne habilitée, qui précise les cibles, les dates et les techniques exclues.
- Les fenêtres de test : production ou préproduction, heures autorisées, contacts d’urgence.
- Les données personnelles : si des données clients peuvent être consultées pendant le test, prévoyez comment elles sont traitées, conservées et supprimées.
Bon réflexe. Commencez par vos actifs exposés sur Internet et vos API. C’est là que se trouvent la plupart des chemins d’attaque exploitables.
Ce que vous devez recevoir à la fin
Un rapport utile ne se limite pas à une liste de CVE. Pour chaque vulnérabilité confirmée, exigez :
- ce qui a été testé et comment reproduire le problème ;
- l’impact concret, démontré sur votre périmètre ;
- une recommandation de correction exploitable par vos développeurs ;
- un retest après correction, pour prouver que la faille est fermée.
Sans retest, vous savez qu’il y avait un problème — pas qu’il a disparu.
Pentest ponctuel ou validation continue ?
Un pentest annuel donne une photo à un instant donné. Or vos applications changent chaque semaine. La validation continue reprend les mêmes principes — périmètre convenu, preuves, retests — mais à un rythme régulier, pour suivre les mises en production.
| Pentest ponctuel | Validation continue | |
|---|---|---|
| Fréquence | 1 à 2 fois par an | Selon une cadence convenue |
| Retest des correctifs | Souvent en option | Inclus |
| Suivi des changements | Non | Oui |
Quel budget prévoir au Maroc ?
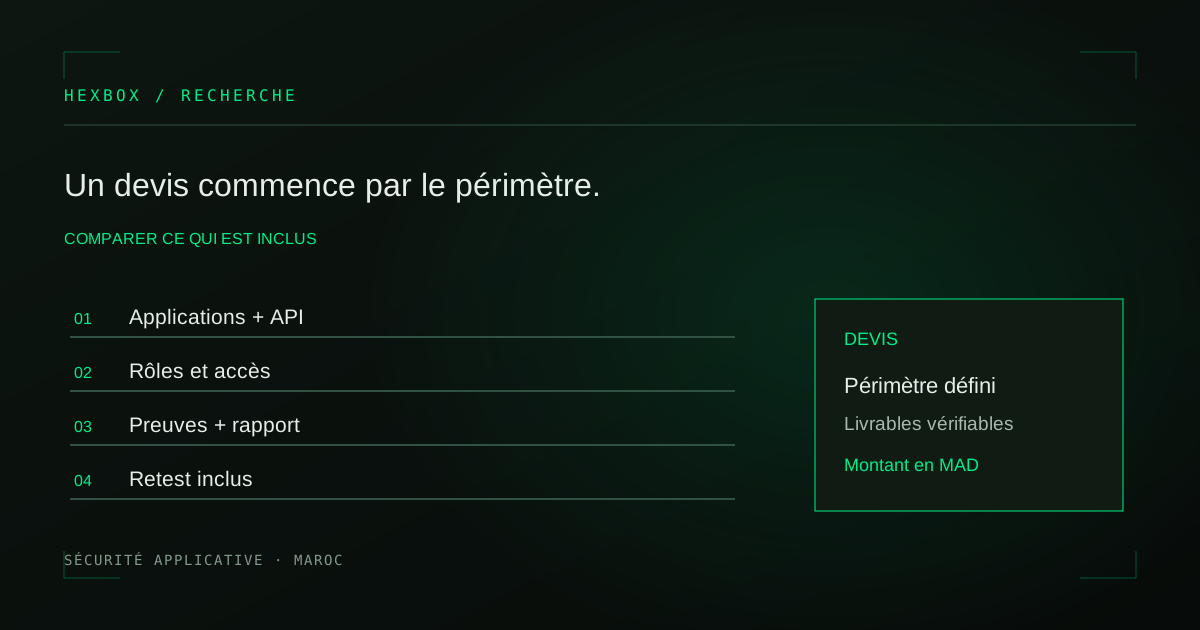
Le coût dépend surtout du périmètre : nombre d’applications, complexité des API, environnements à couvrir et profondeur attendue. Demandez un devis en dirhams (MAD) qui précise ce qui est inclus — en particulier les retests et le format des preuves.
Prix du pentest au Maroc : comparer les devis
Le prix d’un pentest au Maroc dépend du périmètre, des accès et des retests. Voici les éléments à vérifier avant de demander un devis.
HEXBOX2 min de lecture
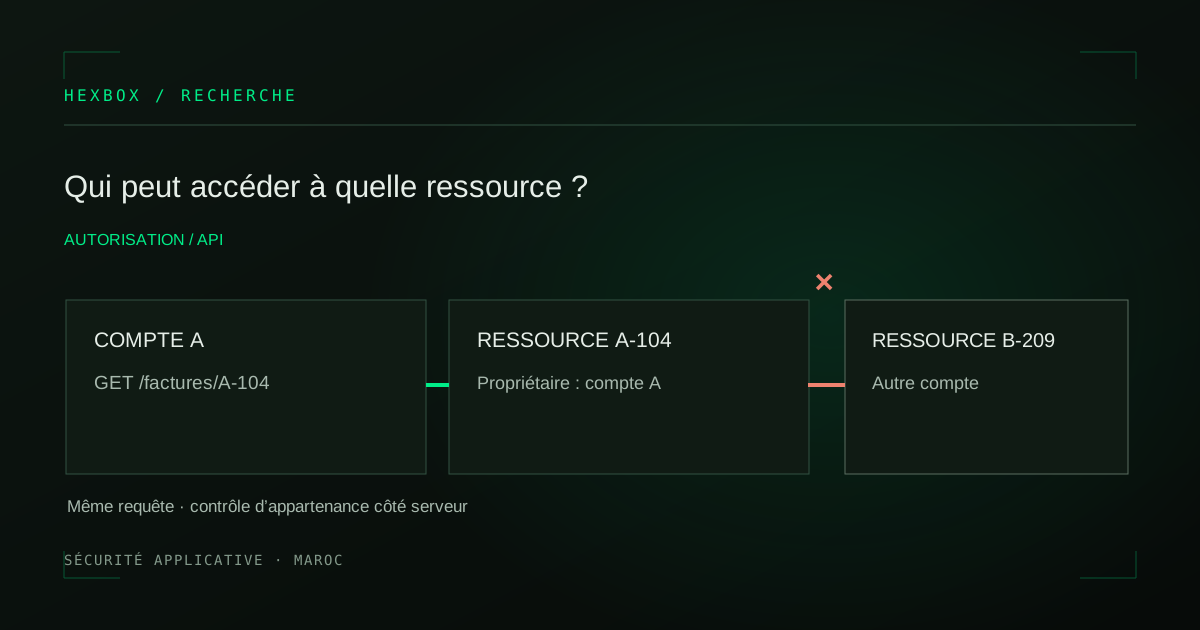
Sécurité API : les vulnérabilités à vérifier en priorité
Authentification, autorisations, exposition de données et logique métier : une méthode pratique pour tester la sécurité de vos API.
HEXBOX2 min de lecture
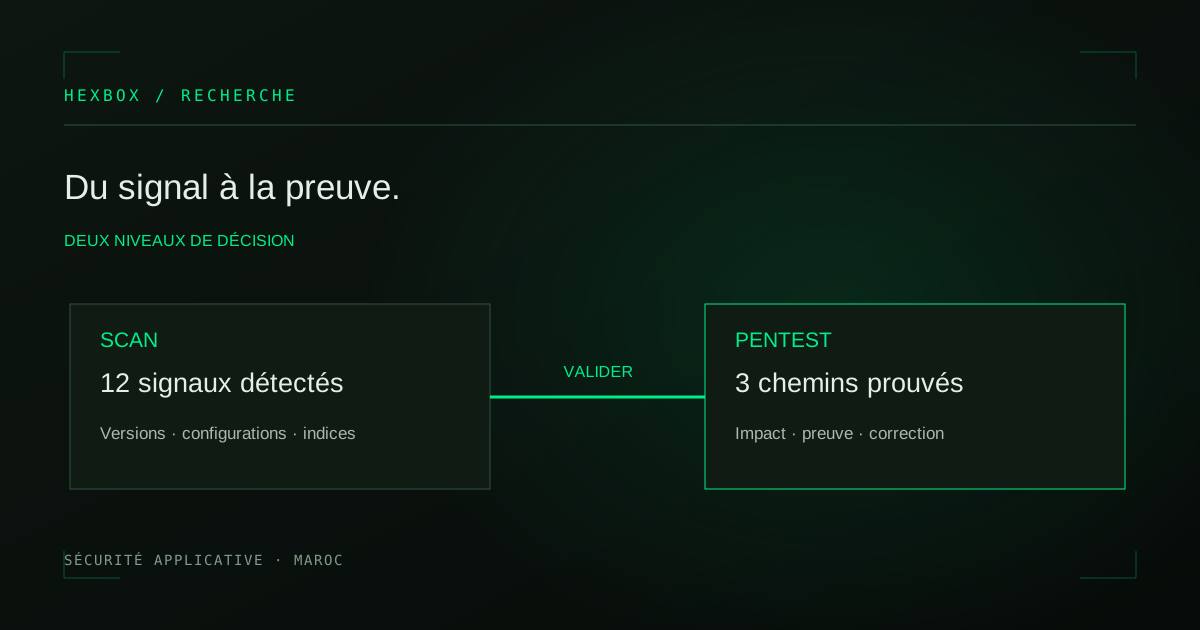
Pentest vs scan de vulnérabilités : la différence utile
Un scan relève des signaux ; un pentest vérifie si un chemin est exploitable. Découvrez comment lire les résultats et prioriser les corrections.
HEXBOX2 min de lecture